Recordaran la entrada del blog virus-stuxnet complot ? en donde se menciono a este gusano que habria causado fallas en los sistemas de control de una planta de enriquecimiento de uranio en Iran, bueno al paracer por lo comentado en los periodicos The Telegraph de Gran Bretaña y Le Monde en Francia parece ser que hay un articulo en el diario israelí Haaretz, que menciona que un General israelí llamado Gabi Ashkenazi estaria confirmando ser el autor de este gusano, veamos el articulo visto en el DiarioTI:
Diario Ti: Según el artículo de Haaretz, el general Ashkenazi habría preparado su transición a su nueva vida como jubilado creando un vídeo donde se refiere a los hitos de su carrera. El vídeo, que fue presentado durante una fiesta de homenaje para el general, incluye una secuencia en que Ashkenazi dice haber sido responsable de supervisar el desarrollo de Stuxnet.
El ataque del gusano Stuxnet ha recibido amplia cobertura mediática en Iran. Según el diario Haaretz, el vídeo incluye una secuencia en que Ashkenazi admite que Israel bombardeó instalaciones atómicas en Siria en 2007. Esta sería la primera vez que un jefe militar israelí admite los hechos.
Stuxnet dejó fuera de servicio un gran número de centrífugas usadas para el enriquecimiento de uranio en las instalaciones de Natanz.
El miércoles 16 de febrero, el Institute for Science and International Security (ISIS), presentó una actualización de su primer informe sobre Stuxnet, publicado el 22 de diciembre. El informe fue elaborado en asociación con Symantec, que fue la primera empresa de seguridad informática en revelar la gran propagación que el gusano tuvo en Irán.
El informe actualizado de ISIS constata que los responsables de las instalaciones de Natanz lograron deshacerse de Stuxnet con relativa rapidez, neutralizando el malware y cambiando las centrífugas dañadas por otras nuevas, a pesar de las sanciones internacionales que afectan al programa atómico de Irán.
En el informe se señala además que la propagación de Stuxnet se produjo mediante memorias USB plantadas en cuatro organizaciones iraníes que Symantec prefiere no individualizar.
Desde octubre se sospechaba que Stuxnet había sido escrito en Israel.
Mostrando entradas con la etiqueta informatica. Mostrar todas las entradas
Mostrando entradas con la etiqueta informatica. Mostrar todas las entradas
jueves, 17 de febrero de 2011

miércoles, 2 de febrero de 2011
Cuadricoptero AR.Drone controlado por Surface de Microsoft
Últimamente las aplicaciones para controlado cuadricopteros, específicamente los AR.Drone se han popularizado mucho. Desde controlarlo con un simple control remoto, hasta controlarlo con un Nokia N900, muchas entusiastas han demostrado varias formas de hacerlo, ahora veremos como es controlado usando el Microsoft Surface, el cual es una especie de "Gran Pantalla Táctil" que descansa sobre una mesa, mediante el cual se muestra la cámara integrada en el AR.Drone, con lo que podemos ver las imágenes captadas por este ultimo en su vuelo, algo muy vistoso
martes, 25 de enero de 2011
Virus Stuxnet...complot ??
Hace aproximadamente 4 meses, en septiembre del año pasado se difundió la noticia acerca de un virus llamado STUXNET, el cual es un gusano diseñado específicamente para atacar redes industriales, tales como plantas de agua, plantas de energía y todas aquellas plantas y sistemas industriales que cuenten con sistemas SCADA (Supervisiòn, Control y Adquisición de Datos), este gusano se ha estado propagando por la India, Pakistan, Indonesia, pero parece que la situación es mas delicada y critica en Irán, en donde cerca de 30,000 direcciones IP fueron contagiadas.
 Las teorías hipotéticas mencionaban que este gusano tendría por objetivo atacar la red nuclear de Irán, las cuales han sido negadas por Irán en aquellos momentos.
Este gusano parece estar diseñado para reconocer protocolos específicos usados por determinados fabricantes y deshabilitarlos, dejando así que los sistemas de control dejen de funcionar.
Pero hace unos días el New York Times dijo que EU, podría estar detrás de la creación de STUXNET (algo para nada descabellado), ya que de acuerdo con el estudio hecho investigadores de Idaho National Laboratory pudo haber entregado a Israel información valiosa acerca de vulnerabilidades existentes en los sistemas de la planta de enriquecimiento de Uranio de Natanz en Iran, por lo que se piensa que Israel con esta información pudo haber diseñado a STUXNET, para posteriormente realiza el ataque contra dicha planta.
El estudio también señala que el Idaho National Laboratory pudo estar trabajando desde hace un par de años con la empresa alemana Siemens buscando vulnerabilidades criticas en sus sistemas de control industrial, propiamente en los sistemas SCADA y gracias a esto explotar dichas vulnerabilidades.
Las teorías hipotéticas mencionaban que este gusano tendría por objetivo atacar la red nuclear de Irán, las cuales han sido negadas por Irán en aquellos momentos.Este gusano parece estar diseñado para reconocer protocolos específicos usados por determinados fabricantes y deshabilitarlos, dejando así que los sistemas de control dejen de funcionar.
Pero hace unos días el New York Times dijo que EU, podría estar detrás de la creación de STUXNET (algo para nada descabellado), ya que de acuerdo con el estudio hecho investigadores de Idaho National Laboratory pudo haber entregado a Israel información valiosa acerca de vulnerabilidades existentes en los sistemas de la planta de enriquecimiento de Uranio de Natanz en Iran, por lo que se piensa que Israel con esta información pudo haber diseñado a STUXNET, para posteriormente realiza el ataque contra dicha planta.
El estudio también señala que el Idaho National Laboratory pudo estar trabajando desde hace un par de años con la empresa alemana Siemens buscando vulnerabilidades criticas en sus sistemas de control industrial, propiamente en los sistemas SCADA y gracias a esto explotar dichas vulnerabilidades.
miércoles, 19 de enero de 2011
a 25 años de Brain uno de los primeros Virus Informaticos
Hoy se cumplen 25 años de la aparicion de Brain, uno de los primeros virus informaticos para plataformas IBM-PC, por lo que rescato un Articulo publicado en NeoTeo hablando la un poco sobre la historia de los virus
Según el fabricante de antivirus F-Secure, el primer virus detectado en la historia de la informática es el Brain, que paso a la historia al ser encontrado el 19 de enero de 1986 en un disquete de un ordenador personal. 20 años han pasado ya de aquella fecha, y los virus no solo siguen estando entre nosotros, si no que la amenaza es mayor que nunca, debido en gran parte a la difusión de Internet. En realidad, se trata del primero encontrado la plataforma dominante IBM-PC, por que como veremos, hubo otros antes.
 Los autores de Brain, dos hermanos paquistaníes, llamados Basit y Amjad Farooq Alvi, pretendían proteger mediante este programa el software médico que creaban para su empresa. En una actitud que hoy parece hasta candida, habían incluido en el virus un mensaje donde se incluían sus nombres, su dirección postal y números de teléfono, junto a una invitación a contactarlos para la desinfección del ordenador. Cuando los hermanos empezaron a recibir llamadas desde América y el Reino Unido comenzaron a pedir disculpas y explicaban que el virus Brain.A (para diferenciarlo de algunas variaciones que aparecieron mas tarde) no era un software creado con malas intenciones, sino para proteger sus programas. Mas tarde, totalmente desbordados, debieron cortar sus líneas telefónicas y hace poco reconocieron en una nota publicada en la revista TIME que incluir sus datos reales de contacto “fue un error”.
Al activarse, Brain mostraba un mensaje en la pantalla que rezaba “Bienvenido al Calabozo”. La forma en que se transmitía de un ordenador a otro era mediante la infección del sector de arranque de los disquetes, con lo que lograba cargarse en memoria en el momento de bootear el ordenador. Una vez ahí, se encargaba de copiarse en cada disquete no infectado que el usuario colocara en la disquetera.
Actualmente, una de las razones por la que muchos usuarios eligen ordenadores Apple es por que existen una cantidad sensiblemente menor de virus que corran en su sistema operativo que los que existen en el mundo de Windows, sin embargo, esto no siempre fue así.
Brain fue el primer virus descubierto para ordenadores personales que usaban el sistema operativo DOS de IBM u MS-DOS de Microsoft. Ambos constituyeron durante la década de los ochenta y principio de los noventas la plataforma dominante en ordenadores personales, y en ellos están las bases de Windows, que durante mucho tiempo funcionó con el apoyo de DOS. Esto significa que Brain fue el primer virus para la plataforma mayoritaria, pero no fue el primer virus informático, pues existieron otros antes que afectaban a plataformas distintas a la de IBM, como Apple.
Cuatro años antes, que en términos informáticos es algo así como una eternidad, los usuarios de las Apple-II ya se habían enfrentado a lo que luego se reconocería como el primer virus informático.
Algunos propietarios de ordenadores Apple-II se habían enfrentado al Elk Cloner , escrito en algún momento de 1982 por un estudiante de 15 años. Este virus se distribuyo muy lentamente, a través de disquetes, y no alteraba el normal desempeño del ordenador. Simplemente, cada cincuenta reinicios del sistema mostraba en la pantalla un poema.
Durante muchos años, hasta 1995, los virus utilizaron el mismo método de infección que Brain, pero mas tarde, con los lenguajes de programación incluidos en Word o Excel hicieron su aparición los llamados “virus de macro”, que mediante vulnerabilidades de de programas Windows lograban copiarse de un ordenador a otro sin necesidad de estar residentes en el sector de boteo. Hasta ese momento, a un virus le podía tomar meses alcanzar un numero de infecciones significativo, y años distribuirse por el mundo. A partir de 1995 este tiempo se comienza a acortar. Por esos años, virus que lograron altas tasas de infección, y que fueron comentados por los medios de prensa, que recién se hacían eco de la “novedad” fueron el Michelangelo, el llamado Virus de la Pelotita, etc.
Poco después se conocieron los primeros virus que eran capaces de dejar fuera de combate al ordenador, como el Chernobyl o CIH que era capaz de borrar el BIOS de ciertos motherboards, impidiendo que arranquen.
Los tiempos necesarios para distribuir un virus se acortarían aun más con la popularización del Internet y el correo electrónico. Ya no era necesario que existiera un vehiculo físico (como un disquete) para que el virus pudiese infectar otro ordenador, bastaba con que el usuario recibiera un archivo o un correo electrónico para quedar infectado. Esta modalidad de contagio se afianzo hacia 1999, cuando el gusano (una sub-clase de virus) llamado I Love You fue responsabilizado de millones de infecciones (y millones de Euros en perdidas) en tan solo… un día!. Este virus fue detectado en prácticamente todos los países conectados a Internet.
Esta velocidad asombrosa seria incluso superada un par de años mas tarde, cuando virus como el Sasser o el Blaster se difundieran globalmente en solo una hora.
Actualmente, los virus mas difundidos son el Sober, Mytob, Ntsky, Mydoom, Bagle, etc, todos corriendo en plataformas W32.
Hoy día, los virus informáticos han escapado definitivamente al entorno del ordenador personal. Al incrementarse las capacidades de procesamiento de otros dispositivos, principalmente los asistentes personales (PDAs) o los teléfonos móviles, estos también han comenzado a ser victimas de estos programas, cuyo numero supera los , de los cuales mas de 15000 fueron detectados en el transcurso del año 2005. Actualmente, una PC conectada a Internet sin ninguna protección antivirus, tiene un 50% de posibilidades de infectarse en tan solo 12 minutos de conexión.
Los métodos de propagación se han diversificado, y ya ni siquiera es necesario abrir un email para contagiarse, de hecho se han detectado virus que se transmiten por mensajeros instantáneos o programas de intercambios de archivos P2P.
Además de los virus, hay toda una variedad de programas que se pueden instalar en nuestro ordenador sin pedirnos permiso, tal el caso de los spywares que vienen “de regalo” con ciertos programas. En general, carecen de un código especifico para causar daño, pero al estar ejecutándose permanentemente hacen que nuestro ordenador funcione mas lentamente o se observen malfuncionamientos inexplicables.
En el futuro cercano, la informática móvil seguramente será la más afectada por este fenómeno, ya que en esencia se trata de dispositivos que están permanentemente conectados a alguna red, y por lo tanto más expuestos a contagios.
Más allá de lo desolador que puede parecer este panorama, existen maneras de estar a salvo de estas amenazas. Sin llegar a extremos de aislar nuestro ordenador, desconectándolo de Internet e impidiendo que nadie ponga un CD o disquete en el, es posible evitar contagiarse el virus de moda simplemente teniendo un anvirus confiable, al que deberemos actualizar diariamente. También deberíamos contar con algún programa para remover spyware, dado que generalmente los antivirus no se encargan de este tipo de programas.
La pega de los antivirus es que, al igual que en el caso de los virus biológicos, siempre están un paso atrás. Es necesario que alguien reporte la aparición de un nuevo virus para que las empresas fabricantes de estas “vacunas” los incluyan en sus productos, con la inevitable demora implícita en el proceso. Dado que los virus se distribuyen en pocas horas, siempre hay una cierta ventaja a su favor.
Algunos antivirus utilizan tecnologías heurísticas, que pueden detectar programas peligrosos, que tienen comportamientos anormales y evitar que hagan daño sin haber sido previamente denunciados como virus, aunque generalmente tiene un pequeño porcentaje de error. Recientemente, la empresa india Sanra ha desarrollado un antivirus que según aseguran los propios ingenieros de la empresa, además es eficaz contra otros tipos de “plagas” informáticas, como los troyanos, gusanos, spyware, keyloggers, etc. y no necesita ser actualizado periódicamente.
Según el fabricante de antivirus F-Secure, el primer virus detectado en la historia de la informática es el Brain, que paso a la historia al ser encontrado el 19 de enero de 1986 en un disquete de un ordenador personal. 20 años han pasado ya de aquella fecha, y los virus no solo siguen estando entre nosotros, si no que la amenaza es mayor que nunca, debido en gran parte a la difusión de Internet. En realidad, se trata del primero encontrado la plataforma dominante IBM-PC, por que como veremos, hubo otros antes.
 Los autores de Brain, dos hermanos paquistaníes, llamados Basit y Amjad Farooq Alvi, pretendían proteger mediante este programa el software médico que creaban para su empresa. En una actitud que hoy parece hasta candida, habían incluido en el virus un mensaje donde se incluían sus nombres, su dirección postal y números de teléfono, junto a una invitación a contactarlos para la desinfección del ordenador. Cuando los hermanos empezaron a recibir llamadas desde América y el Reino Unido comenzaron a pedir disculpas y explicaban que el virus Brain.A (para diferenciarlo de algunas variaciones que aparecieron mas tarde) no era un software creado con malas intenciones, sino para proteger sus programas. Mas tarde, totalmente desbordados, debieron cortar sus líneas telefónicas y hace poco reconocieron en una nota publicada en la revista TIME que incluir sus datos reales de contacto “fue un error”.
Al activarse, Brain mostraba un mensaje en la pantalla que rezaba “Bienvenido al Calabozo”. La forma en que se transmitía de un ordenador a otro era mediante la infección del sector de arranque de los disquetes, con lo que lograba cargarse en memoria en el momento de bootear el ordenador. Una vez ahí, se encargaba de copiarse en cada disquete no infectado que el usuario colocara en la disquetera.
Actualmente, una de las razones por la que muchos usuarios eligen ordenadores Apple es por que existen una cantidad sensiblemente menor de virus que corran en su sistema operativo que los que existen en el mundo de Windows, sin embargo, esto no siempre fue así.
Brain fue el primer virus descubierto para ordenadores personales que usaban el sistema operativo DOS de IBM u MS-DOS de Microsoft. Ambos constituyeron durante la década de los ochenta y principio de los noventas la plataforma dominante en ordenadores personales, y en ellos están las bases de Windows, que durante mucho tiempo funcionó con el apoyo de DOS. Esto significa que Brain fue el primer virus para la plataforma mayoritaria, pero no fue el primer virus informático, pues existieron otros antes que afectaban a plataformas distintas a la de IBM, como Apple.
Cuatro años antes, que en términos informáticos es algo así como una eternidad, los usuarios de las Apple-II ya se habían enfrentado a lo que luego se reconocería como el primer virus informático.
Algunos propietarios de ordenadores Apple-II se habían enfrentado al Elk Cloner , escrito en algún momento de 1982 por un estudiante de 15 años. Este virus se distribuyo muy lentamente, a través de disquetes, y no alteraba el normal desempeño del ordenador. Simplemente, cada cincuenta reinicios del sistema mostraba en la pantalla un poema.
Durante muchos años, hasta 1995, los virus utilizaron el mismo método de infección que Brain, pero mas tarde, con los lenguajes de programación incluidos en Word o Excel hicieron su aparición los llamados “virus de macro”, que mediante vulnerabilidades de de programas Windows lograban copiarse de un ordenador a otro sin necesidad de estar residentes en el sector de boteo. Hasta ese momento, a un virus le podía tomar meses alcanzar un numero de infecciones significativo, y años distribuirse por el mundo. A partir de 1995 este tiempo se comienza a acortar. Por esos años, virus que lograron altas tasas de infección, y que fueron comentados por los medios de prensa, que recién se hacían eco de la “novedad” fueron el Michelangelo, el llamado Virus de la Pelotita, etc.
Poco después se conocieron los primeros virus que eran capaces de dejar fuera de combate al ordenador, como el Chernobyl o CIH que era capaz de borrar el BIOS de ciertos motherboards, impidiendo que arranquen.
Los tiempos necesarios para distribuir un virus se acortarían aun más con la popularización del Internet y el correo electrónico. Ya no era necesario que existiera un vehiculo físico (como un disquete) para que el virus pudiese infectar otro ordenador, bastaba con que el usuario recibiera un archivo o un correo electrónico para quedar infectado. Esta modalidad de contagio se afianzo hacia 1999, cuando el gusano (una sub-clase de virus) llamado I Love You fue responsabilizado de millones de infecciones (y millones de Euros en perdidas) en tan solo… un día!. Este virus fue detectado en prácticamente todos los países conectados a Internet.
Esta velocidad asombrosa seria incluso superada un par de años mas tarde, cuando virus como el Sasser o el Blaster se difundieran globalmente en solo una hora.
Actualmente, los virus mas difundidos son el Sober, Mytob, Ntsky, Mydoom, Bagle, etc, todos corriendo en plataformas W32.
Hoy día, los virus informáticos han escapado definitivamente al entorno del ordenador personal. Al incrementarse las capacidades de procesamiento de otros dispositivos, principalmente los asistentes personales (PDAs) o los teléfonos móviles, estos también han comenzado a ser victimas de estos programas, cuyo numero supera los , de los cuales mas de 15000 fueron detectados en el transcurso del año 2005. Actualmente, una PC conectada a Internet sin ninguna protección antivirus, tiene un 50% de posibilidades de infectarse en tan solo 12 minutos de conexión.
Los métodos de propagación se han diversificado, y ya ni siquiera es necesario abrir un email para contagiarse, de hecho se han detectado virus que se transmiten por mensajeros instantáneos o programas de intercambios de archivos P2P.
Además de los virus, hay toda una variedad de programas que se pueden instalar en nuestro ordenador sin pedirnos permiso, tal el caso de los spywares que vienen “de regalo” con ciertos programas. En general, carecen de un código especifico para causar daño, pero al estar ejecutándose permanentemente hacen que nuestro ordenador funcione mas lentamente o se observen malfuncionamientos inexplicables.
En el futuro cercano, la informática móvil seguramente será la más afectada por este fenómeno, ya que en esencia se trata de dispositivos que están permanentemente conectados a alguna red, y por lo tanto más expuestos a contagios.
Más allá de lo desolador que puede parecer este panorama, existen maneras de estar a salvo de estas amenazas. Sin llegar a extremos de aislar nuestro ordenador, desconectándolo de Internet e impidiendo que nadie ponga un CD o disquete en el, es posible evitar contagiarse el virus de moda simplemente teniendo un anvirus confiable, al que deberemos actualizar diariamente. También deberíamos contar con algún programa para remover spyware, dado que generalmente los antivirus no se encargan de este tipo de programas.
La pega de los antivirus es que, al igual que en el caso de los virus biológicos, siempre están un paso atrás. Es necesario que alguien reporte la aparición de un nuevo virus para que las empresas fabricantes de estas “vacunas” los incluyan en sus productos, con la inevitable demora implícita en el proceso. Dado que los virus se distribuyen en pocas horas, siempre hay una cierta ventaja a su favor.
Algunos antivirus utilizan tecnologías heurísticas, que pueden detectar programas peligrosos, que tienen comportamientos anormales y evitar que hagan daño sin haber sido previamente denunciados como virus, aunque generalmente tiene un pequeño porcentaje de error. Recientemente, la empresa india Sanra ha desarrollado un antivirus que según aseguran los propios ingenieros de la empresa, además es eficaz contra otros tipos de “plagas” informáticas, como los troyanos, gusanos, spyware, keyloggers, etc. y no necesita ser actualizado periódicamente.
lunes, 27 de diciembre de 2010
Enjambre de Drones
Hemos platicado de los drones estos singulares cadricoptros voladores controlados a control remoto y con una fantastica precision a la hora de ser controlados, los cuales entres sus mas vistosas características cuentan con papacidad de Wifi y un chip con un linux embebido.
 Y aunque aparentemente parezcan un simple juguete lo cierto es que hay una aplicacion que se les desea dar que aunque parece simple y sencilla es una excelente idea en caso de algu tipo de desastre, y es que por mas que este la telefonia celular en su auge lo cierto es que cuando hay un huracan un terremoto o algun fenomeno natural causando un cataclismo las comunicaciones y enlaces de radio tienden a perderse a consecuencia directa del daño de las torres de celular o bien de las mismas torres de comunicacion; por lo que obtener datos en una locacion remota puede hacerse muy muy dificil aun dias despues de haberse sucitado el cataclismo. Es por eso que se plantea la posibilidad de enviar drones en ejmabres a fin de que se puedan establecer una red o varias redes dinamicas de comunicacion; y esto es lo que se esta logrando con el proyecto SMAVNET del Instituto federal de Tecnologia en Suiza, esto basado en las capacidades que tienen los drones que anteriormente hablamos son bastante practicos para lograr su fin
Web del Proyecto
 Y aunque aparentemente parezcan un simple juguete lo cierto es que hay una aplicacion que se les desea dar que aunque parece simple y sencilla es una excelente idea en caso de algu tipo de desastre, y es que por mas que este la telefonia celular en su auge lo cierto es que cuando hay un huracan un terremoto o algun fenomeno natural causando un cataclismo las comunicaciones y enlaces de radio tienden a perderse a consecuencia directa del daño de las torres de celular o bien de las mismas torres de comunicacion; por lo que obtener datos en una locacion remota puede hacerse muy muy dificil aun dias despues de haberse sucitado el cataclismo. Es por eso que se plantea la posibilidad de enviar drones en ejmabres a fin de que se puedan establecer una red o varias redes dinamicas de comunicacion; y esto es lo que se esta logrando con el proyecto SMAVNET del Instituto federal de Tecnologia en Suiza, esto basado en las capacidades que tienen los drones que anteriormente hablamos son bastante practicos para lograr su fin
Web del Proyecto
viernes, 17 de diciembre de 2010
Robot Humanoide dibuja a mano alzada
Al mas puro estilo de Shakespeare este simpático robot humanoide hace uso de una técnica para identificar un determinado campo de visión de una imagen y tomando los trazos mas trascendentales procese a dibujarlos a mano alzada, y realiza muy buenos trabajos, otro bueno ejemplo de los múltiples usos que se le pueden dar a la lógica difusa y a las redes neuronales.
Hektor Pseudorobot que dibuja
Hektor es un porqueño podria decirse robot basado en un para de cuerdas con sus respectivas poleas y motores que cuenta con un pequeño sujetaro de latas de aerosol, el cual esta diseñado para poder soltar la pintura del serosol de forma continua y sobre todo uniforme. Para su correcto funcionamiento Hekcto esta basaso en Scriptographer de Adobe Ilustrator
jueves, 9 de diciembre de 2010
Condor: 1760 PS3...
 La Fuerza Aerea de Estados Unidos, mas especificamente el laboratorio de investigacion del mismo, ha creado al "Racimo Condor" contruido por 1760 Play Station 3, 168 unidades GPGPU, y 84 servidores de coordinación.
El objetivo de este sistema es asistir al Departamento de Defensa en tareas como comparación de imágenes, reconocimiento de patrones, análisis de radar y misiones de vigilancia; el costo del sistema es de dos millones de dólares; el consumo de energía del racimo es de apenas la décima parte de lo que consume un superordenador equivalente, y paradogicamente funcionara para todo menos para jugar.
Fuente Neoteo
martes, 26 de octubre de 2010
Virus de Halloween

sábado, 18 de septiembre de 2010
Vulnerabilidad en el Kernel de Linux para obtener privilegios de Root.... Nadie Esta a Salvo !!!
Como bien se sabe ningún Sistema Operativo es perfecto, y eternamente en el mundo de la informática esta la firme y casi siempre certera creencia de que Windows (en todas sus versiones) es el SO mas vulnerable que existe, y a veces se tienen la falsa idea de que también es el único al que se puede vulnerar. Por Otro lado uno tiene la creencia de que SO como los que corren bajo MAC o Linux son absolutamente seguros e invulnerables, vaya que bajo estos SO uno puede ver porno a diestra y siniestra y absolutamente nada la va a pasar y que ningún hacker lograra entrar a su sistema y robarse su información; pero esto es FALSO.
 Como dicen "... También en San Juan hace aire..." y es que tanto en MAC como en Linux también existen vulnerabilidades de seguridad, puesto que por principio también son software y como tal no queda exento de bugs o algunos errorcillos de programación, los cuales pueden ir de pequeños agujeros de seguridad, hasta los mas grandes e inverosímiles, los cuales pueden hacer que un SO caiga en un zaz.
Y todo esto por que recientemente se acaba de publicar en este mes mucha vulnerabilidades criticas en software como Adobe Acrobat Reader o von el Flash Player, vulnerabilidades que uno pensaría que están desde sus ultimas actualizaciones, ,pero no, son vulnerabilidades que tienen muchísimo tempo, por lo que mas del el 90% de los usuarios que cuentan con este tipo de software son vulnerables a esta situación. Bajo estas circunstancias uno pensaría que en este caso Adobe publicaria una solución en forma de parche o un nuevo upgrade de los mencionados softwares, pero esto no es asi, algunas de estas vulnerabilidades que comento, no tienen parche ni solución por el momento, asi que para los usuarios que utilizamos este software el único consuelo que nos queda para que no sean vulnerados nuestras PC (por decir de alguna forma) es no estar o ser el objetivo de algún travieso que nos trate de hacer maldades, (esto en el mejor de los casos).
Volviendo al tema de la vulnerabilidad en Linux, esta permite poder escalar privilegios a una aplicación, para poder obtener de esta forma permisos de root. Esto es peligroso, ya que uno de las cartas fuertes en linux es precisamente el poder que tiene el root respecto a otros usuarios del sistema, esto es, root puede hacer trizas a un linux en un dos por tres, por ejemplo con un rm -rf /. Concretamente el fallo se deriva por un error en el kernel de 64 bits, cuando trata de emular o ejecutar aplicaciones de 32 bits, en donde un bug en un argumento le da a la aplicación binaria permisos de root.
 Una de las grandes ventajas que se tienen en este caso por parte de linux, es que a momento de hacerse publicas este tipo de situaciones, de inmediato la comunidad se encarga de solucionarla, y ha sucedido que en cuestión de horas aparece una actualización en forma de parche o simplemente se publica como corregir el fallo, haciendo que todo vuelva a la calma, lo que por desgracia para la mayoría del mundo no sucede con Windows en donde hay que esperar a que sea un lindo día martes para que Microsoft publique los parches en sus tan odiadas Actualizaciones Automáticas.
Así que como verán no hay software 100% seguro y fiable, y como usuarios debemos tener cuidado de no andar ejecutando ni abriendo todo lo que por ahí nos encontramos, y estar a la espera de la siguiente actualizacion del kernel, en donde seguramente ya estará tapado este agujero de seguridad.
 Como dicen "... También en San Juan hace aire..." y es que tanto en MAC como en Linux también existen vulnerabilidades de seguridad, puesto que por principio también son software y como tal no queda exento de bugs o algunos errorcillos de programación, los cuales pueden ir de pequeños agujeros de seguridad, hasta los mas grandes e inverosímiles, los cuales pueden hacer que un SO caiga en un zaz.
Y todo esto por que recientemente se acaba de publicar en este mes mucha vulnerabilidades criticas en software como Adobe Acrobat Reader o von el Flash Player, vulnerabilidades que uno pensaría que están desde sus ultimas actualizaciones, ,pero no, son vulnerabilidades que tienen muchísimo tempo, por lo que mas del el 90% de los usuarios que cuentan con este tipo de software son vulnerables a esta situación. Bajo estas circunstancias uno pensaría que en este caso Adobe publicaria una solución en forma de parche o un nuevo upgrade de los mencionados softwares, pero esto no es asi, algunas de estas vulnerabilidades que comento, no tienen parche ni solución por el momento, asi que para los usuarios que utilizamos este software el único consuelo que nos queda para que no sean vulnerados nuestras PC (por decir de alguna forma) es no estar o ser el objetivo de algún travieso que nos trate de hacer maldades, (esto en el mejor de los casos).
Volviendo al tema de la vulnerabilidad en Linux, esta permite poder escalar privilegios a una aplicación, para poder obtener de esta forma permisos de root. Esto es peligroso, ya que uno de las cartas fuertes en linux es precisamente el poder que tiene el root respecto a otros usuarios del sistema, esto es, root puede hacer trizas a un linux en un dos por tres, por ejemplo con un rm -rf /. Concretamente el fallo se deriva por un error en el kernel de 64 bits, cuando trata de emular o ejecutar aplicaciones de 32 bits, en donde un bug en un argumento le da a la aplicación binaria permisos de root.
 Una de las grandes ventajas que se tienen en este caso por parte de linux, es que a momento de hacerse publicas este tipo de situaciones, de inmediato la comunidad se encarga de solucionarla, y ha sucedido que en cuestión de horas aparece una actualización en forma de parche o simplemente se publica como corregir el fallo, haciendo que todo vuelva a la calma, lo que por desgracia para la mayoría del mundo no sucede con Windows en donde hay que esperar a que sea un lindo día martes para que Microsoft publique los parches en sus tan odiadas Actualizaciones Automáticas.
Así que como verán no hay software 100% seguro y fiable, y como usuarios debemos tener cuidado de no andar ejecutando ni abriendo todo lo que por ahí nos encontramos, y estar a la espera de la siguiente actualizacion del kernel, en donde seguramente ya estará tapado este agujero de seguridad.
lunes, 13 de septiembre de 2010
Feliz Día del Programador
Sin duda es una de las profesiones o actividad mas solicitada en estos tiempo, muchos podrían pensar que es una profesión relativamente nueva, lo cierto es que al gran trabajo de muchos informáticos y/o programadores, hoy podemos disfrutar de muchas herramientas las cuales nos hacen mas feliz y mas fácil la vida y que a veces no se le da el reconocimiento debido. Hoy 13 de septiembre (siempre y cuando no se trate de un año bisiesto, en cuyo caso se celebra el 12 de septiembre), es conmemorada esta fecha al menos de manera oficial en Rusia desde 2009, y de manera extra oficial en el resto del mundo.
Esta fecha fue propuesta por Valentin Balt en 2002, quien trato de recolectar firmas para que el gobierno ruso reconociese ese dia como el "Dia Oficial de los Programadores", cuyo objetivo se veria 7 años mas tarde cumplido. El dia fue seleccionado como tal ya que es es el día 256 del año, en donde 256 es un numero muy significativo para un programador al ser 2 elevado a la 8.

Felicidades a todos los Programadores !!!!
Esta fecha fue propuesta por Valentin Balt en 2002, quien trato de recolectar firmas para que el gobierno ruso reconociese ese dia como el "Dia Oficial de los Programadores", cuyo objetivo se veria 7 años mas tarde cumplido. El dia fue seleccionado como tal ya que es es el día 256 del año, en donde 256 es un numero muy significativo para un programador al ser 2 elevado a la 8.

Felicidades a todos los Programadores !!!!
martes, 18 de mayo de 2010
Diagrama Relacional del Sistema del Miau
Por ser el ultimo semestre de la carrera tecnica de mi hermano, le encargaron realizar un sistema de lo que fuera, por lo que le sugeri el clasico sistema para ventas de un establecimiento de comercializacion de componentes de equipo de computo.
Por lo mientras expongo el Diagrama Entidad - Relacion del sistema, al menos en mi particular punto de vista no le no to fallas, aunque quiza despues de realizar pruebas se tenga que modificar algo.

En cuanto a la logica de negocio no nos estamos metiendo por el momento con proveedores ni cosas muy complejas, primeramente lo estamos manejando de manera muy sencilla para que se entienda bien el concepto de lo que se hace y luego ya quiza agregarle cosas.
Por lo mientras expongo el Diagrama Entidad - Relacion del sistema, al menos en mi particular punto de vista no le no to fallas, aunque quiza despues de realizar pruebas se tenga que modificar algo.

domingo, 16 de mayo de 2010
Coches, en peligro de ser hackeados
 A lo largo de la historia los usuarios de ordenadores personales conectados a internet han luchado contra los intrusos y el malware. Si bien los coches con ordenadores centrales conectados a internet aún son relativamente escasos, también son susceptibles de sufrir este tipo de ataque. Pero mientras que si el ordenador de casa se reinicia o apaga culpa de un intruso que accede a él de forma remota tu sigues estando a salvo, una situación similar que ocurra en un coche que se desplaza a 120 kilómetros por hora podría resultar fatal. ¿Te parece una situación poco probable? Quizás lo sea. Pero un par de expertos de seguridad han demostrado que es posible controlar de forma remota las funciones criticas de uno de estos coches, como el frenado o la marcha de motor, y aseguran que si no prestamos la debida atención al problema, la industria automotriz sufrirá los mismos inconvenientes de seguridad que han padecido las PC.
"Demostramos que es posible controlar una amplia gama de funciones del automóvil, independientemente de lo que hiciese el conductor, como deshabilitar los frenos, frenar las ruedas una a una de forma selectiva, detener el motor, y mucho más”, dice Stefan Savage, coautor del informe “Experimental Security Analysis of a Modern Automobile.” (“Análisis Experimental de Seguridad de un automóvil moderno”). El texto completo de este análisis será presentado en una conferencia de seguridad informática que tendrá lugar la próxima semana en Oakland, California. El especialista intenta alertar sobre los peligros a los que podrían exponerse los usuarios de estos coches. “Nos dimos cuenta a medida que los automóviles son informatizados, comienzan a poseer vulnerabilidades que podrían ser explotadas por un atacante potencial”, explica el experto. Savage, un científico informático de la University of California, San Diego (UCSD), es parte de uno de los dos grupos que a lo largo de los últimos meses ha estudiado a fondo las unidades de control electrónico de dos coches diferentes en busca de vulnerabilidades.
Estos grupos de investigación han sido financiado por la Fundación Nacional de Ciencias. Se ensayaron dos versiones de un coche de último modelo dentro del laboratorio y en las calles. Si bien el informe no incluye datos sobre la marca o el modelo del coche analizado, lo cierto es que “se trata de un modelo muy representativo, dotado de los sistemas de control que comienzan a proliferar en la mayoría de los coches actuales”. Tadayoshi Kohno, científico computacional de la Universidad de Washington y compañero de trabajo de Savage, aseguró que los resultados hallados por los dos equipos de investigación prueban que un atacante puede obtener acceso a la red de un automóvil e interactuar con una amplia variedad de sistemas críticos para la seguridad del conductor y los pasajeros. Además, describieron lo que denominaron “ataques compuestos”, un tipo de acceso que puede insertar software malintencionado y luego de producido el accidente, borrar cualquier evidencia de esta manipulación. A lo largo de la duración de los ensayos, los investigadores “fueron capaces de activar a decenas de funciones, casi toda mientras que el vehículo estaba en movimiento.” ¿Quiere decir esto que debemos dejar de pensar en coches conectados a la red? En absoluto. Simplemente, lo que se está intentando demostrar es que -si no se toman las medidas de seguridad necesarias a tiempo- la nueva generación de automóviles supondrán un verdadero dolor de cabeza.
martes, 4 de mayo de 2010
Local y remote file inclusion en PHP
El siguiente articulo es de MundoGeek y me parece excelente para poderlo compartir....
Local y remote file inclusion en PHP
Por ultimo un saludo a Raúl González Duque editor de MundoGeek
Local y remote file inclusion en PHP
Por ultimo un saludo a Raúl González Duque editor de MundoGeek
Troyano se hace pasar por barra de Facebook
No cabe duda que los malwares n todo momento estab buscando la forma de poder acceder a las pc de usuarios, ya sea a fin de multiplicarse o robar informacion. Para lograr esto hay malware que se hace pasar por algun tipo de servicio el cual puede ser alguno muy usado por los usuarios con pocos o nulos conocimientoe y que inocentemente ejecutan o instalan este tipo de software.
Este es el caso de esta malware que se hace pasar por una barra de facebook. Por email ye llega una notificacion aparentemente de facebook avisando te que tienen una nueva barra disponible para sus usuarios a fin de que la victima la descargue, el resultado de esto es la infeccion de la PC con el Troyano Trojan.Dopper y que la fiesta comience !!!.
Asi que la forma de evitar que nuestros PC sean contaminadas es tratar en la medidad de lo posible evitar descargar este tipo de barras o software que no nos sea tan confliable o que simplemente desconozcamos.
Visto en Symantec
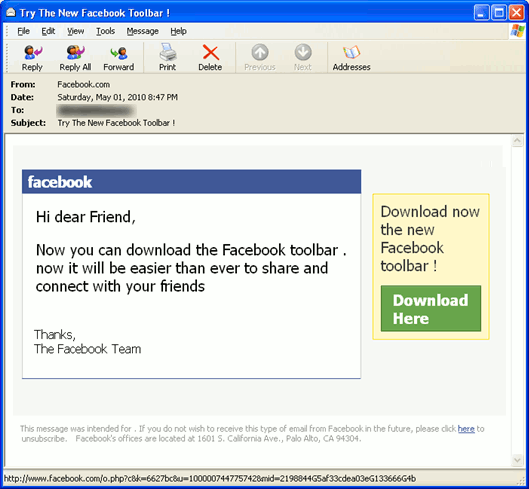

Este es el caso de esta malware que se hace pasar por una barra de facebook. Por email ye llega una notificacion aparentemente de facebook avisando te que tienen una nueva barra disponible para sus usuarios a fin de que la victima la descargue, el resultado de esto es la infeccion de la PC con el Troyano Trojan.Dopper y que la fiesta comience !!!.
Asi que la forma de evitar que nuestros PC sean contaminadas es tratar en la medidad de lo posible evitar descargar este tipo de barras o software que no nos sea tan confliable o que simplemente desconozcamos.
Visto en Symantec
viernes, 30 de abril de 2010
Virus porno chantajea usuarios de la red
Un nuevo tipo de programa maligno infecta computadoras que comparten archivos en la red y publica el historial de páginas visitadas en un sitio internet para luego chantajear al usuario que quiera retirar su nombre de éste.
El virus troyano japonés se instala en las computadoras que utilizan el popular servicio de intercambio de archivos conocido como Winni y que es utilizado por hasta 200 millones de personas.
El virus se fija en aquellas descargas ilegales de copias de juegos del género hentai, una caricatura japonesa pornográfica.
El sitio internet Yomiuri afirma que, hasta ahora, 5.500 usuarios reconocen haber sido infectados.
Conocido como Kenzero, el virus está siendo monitoreado por la firma de seguridad cibernértica Trend Micro en Japón.
Haciéndose pasar como una instalación de pantalla de juegos, le pide al usuario de la computadora sus datos personales.
Luego procede a tomar imágenes de páginas visitadas y las publica en línea con el nombre del usuario, antes de enviar un correo electrónico exigiendo un pago con tarjeta de crédito de US$10 para "resolver su violación de las leyes de derechos de autor" y retirar la página.
Banda criminal
El sitio en el que se publica el historial le pertenece a una empresa ficticia llamada Romancing Inc. Está registrada bajo el pseudónimo de Shoen Overns.
"Anteriormente hemos visto ese nombre asociado a los virus troyanos Zeuz y Koobface. Se trata de una banda criminal establecida que sigue involucrada en este tipo de actividad", dijo Rik Ferguson, alto asesor de seguridad de Trend Micro.
Añadió que Kensero es una forma de ransomeware (virus extorsionista) que infecta la computadora y codifica los documentos, imágenes y música almacenadas, antes de exigir un pago para suministrar una clave decodificadora.
Ferguson señala que hay una variante que está afectando a usuarios en Europa.
Una organización ficticia que se denomina la fundación de derechos de autor ICPP emite pop-ups (ventanas emergentes) y correos después de que el virus inspecciona el disco duro de la computadora para contenido ilegal - aún no encuentre nada.
Luego ofrece llegar a un "arreglo preliminar al juicio" de US$400, pagables por tarjeta de crédito y advierte de costosos casos en los tribunales e, inclusive, carcel para aquellas víctimas que ignoren la oferta.
Sin embargo, en lugar de tomar el dinero, la organización vende los detalles de la tarjeta de crédito, explica Fergusson.
Este aconseja ignorar el chantaje y utilizar un programa gratis en línea para escanear y detectar los programas malignos. Añade que siempre es mejor descargar contenido de sitios confiables.
Fuente BBC
El virus troyano japonés se instala en las computadoras que utilizan el popular servicio de intercambio de archivos conocido como Winni y que es utilizado por hasta 200 millones de personas.
El virus se fija en aquellas descargas ilegales de copias de juegos del género hentai, una caricatura japonesa pornográfica.
El sitio internet Yomiuri afirma que, hasta ahora, 5.500 usuarios reconocen haber sido infectados.
Conocido como Kenzero, el virus está siendo monitoreado por la firma de seguridad cibernértica Trend Micro en Japón.
Haciéndose pasar como una instalación de pantalla de juegos, le pide al usuario de la computadora sus datos personales.
Luego procede a tomar imágenes de páginas visitadas y las publica en línea con el nombre del usuario, antes de enviar un correo electrónico exigiendo un pago con tarjeta de crédito de US$10 para "resolver su violación de las leyes de derechos de autor" y retirar la página.
Banda criminal
El sitio en el que se publica el historial le pertenece a una empresa ficticia llamada Romancing Inc. Está registrada bajo el pseudónimo de Shoen Overns.
"Anteriormente hemos visto ese nombre asociado a los virus troyanos Zeuz y Koobface. Se trata de una banda criminal establecida que sigue involucrada en este tipo de actividad", dijo Rik Ferguson, alto asesor de seguridad de Trend Micro.
Añadió que Kensero es una forma de ransomeware (virus extorsionista) que infecta la computadora y codifica los documentos, imágenes y música almacenadas, antes de exigir un pago para suministrar una clave decodificadora.
Ferguson señala que hay una variante que está afectando a usuarios en Europa.
Una organización ficticia que se denomina la fundación de derechos de autor ICPP emite pop-ups (ventanas emergentes) y correos después de que el virus inspecciona el disco duro de la computadora para contenido ilegal - aún no encuentre nada.
Luego ofrece llegar a un "arreglo preliminar al juicio" de US$400, pagables por tarjeta de crédito y advierte de costosos casos en los tribunales e, inclusive, carcel para aquellas víctimas que ignoren la oferta.
Sin embargo, en lugar de tomar el dinero, la organización vende los detalles de la tarjeta de crédito, explica Fergusson.
Este aconseja ignorar el chantaje y utilizar un programa gratis en línea para escanear y detectar los programas malignos. Añade que siempre es mejor descargar contenido de sitios confiables.
Fuente BBC
miércoles, 28 de abril de 2010
Actualización inútil de Windows 2000 Server

Microsoft ha vuelto a meter la pata, la actualización (boletín MS10-025) que ha sido publicada hace poco para parchear un error crítico en el mencionado sistema para servidores no soluciona el problema.
Mediante un artículo en el blog de Jerry Bryant se hace constar que la retirada de dicho boletín responde a que han detectado que no soluciona el problema en los sistemas Windows 2000 Server en los que halla sido instalado Windows Media Services y que planean relanzar una revisión de la misma esta semana próxima. Han alegado también que no les consta ningún tipo de ataque que se aproveche de dicho error.
Y ahora es cuando los usuarios, que a fin de cuentas somos los que mantenemos a estas empresas y les confiamos nuestros datos y sistemas, nos preguntamos quién nos va a solucionar los problemas.
Visto en Bitelia
martes, 13 de abril de 2010
Vulnerabilidad en KDE
KDE Security Advisory: KDM Local Privilege Escalation Vulnerability
Original Release Date: 2010-04-13
URL: http://www.kde.org/info/security/advisory-20100413-1.txt

0. References
 CVE-2010-0436


1. Systems affected:

 KDM as shipped with KDE SC 2.2.0 up to including KDE SC 4.4.2


2. Overview:

 KDM contains a race condition that allows local attackers to
 make arbitrary files on the system world-writeable. This can
 happen while KDM tries to create its control socket during
 user login. This vulnerability has been discovered by
 Sebastian Krahmer from the SUSE Security Team.

3. Impact:

 A local attacker with a valid local account can under
 certain circumstances make use of this vulnerability to
 execute arbitrary code as root.

4. Solution:

 Source code patches have been made available which fix these
 vulnerabilities. Contact your OS vendor / binary package provider
 for information about how to obtain updated binary packages.

5. Patch:

 A patch for KDE 4.3.x-4.4.x is available from
 ftp://ftp.kde.org/pub/kde/security_patches :

 68c1dfe76e80812e5e049bb599b3374e  kdebase-workspace-4.3.5-CVE-2010-0436.diff
Suscribirse a:
Entradas (Atom)